
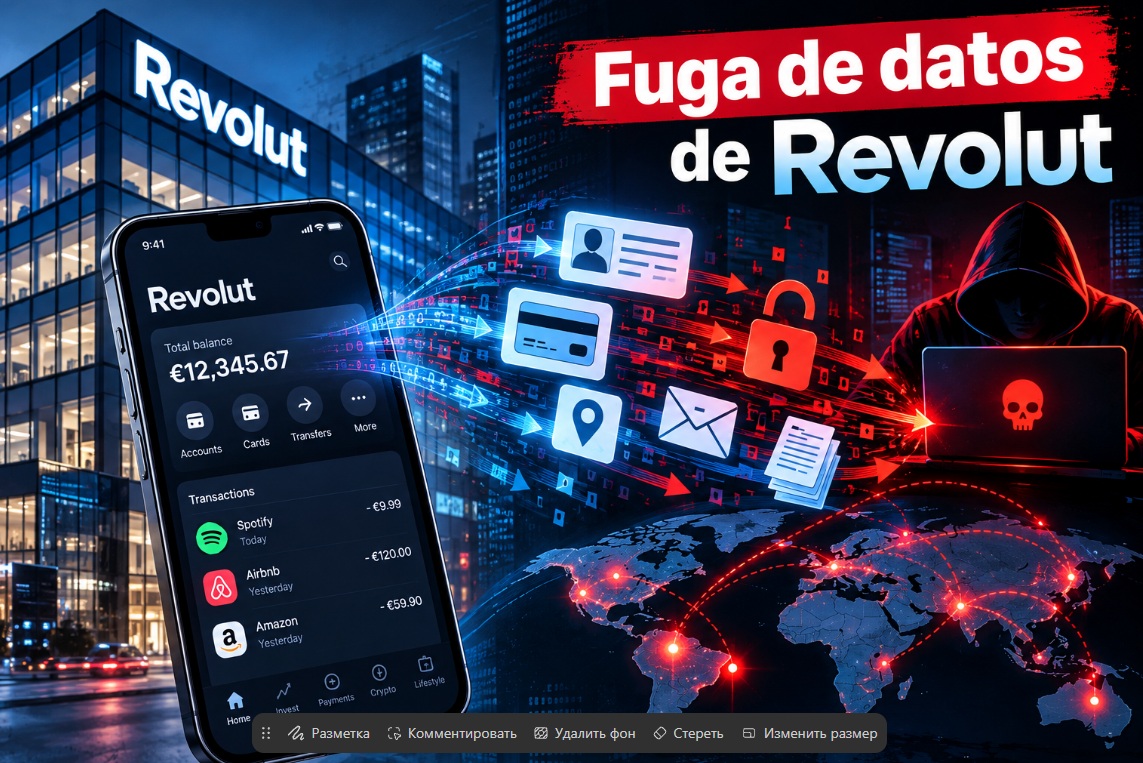
रिवोल्यूट डेटा उल्लंघन एक गंभीर साइबर घटना में बदल गया है, जिसके दुनिया भर के सैकड़ों ग्राहकों के लिए संभावित रूप से खतरनाक परिणाम हो सकते हैं। विश्वभर में 80 मिलियन से अधिक लोगों द्वारा उपयोग की जाने वाली इस ब्रिटिश फिनटेक कंपनी ने पुष्टि की है कि साइबर अपराधियों द्वारा एक असली सरकारी डोमेन ईमेल पते का उपयोग करके नकली डेटा अनुरोध भेजने के बाद अनधिकृत पक्षों को गोपनीय जानकारी तक पहुंच प्राप्त हो गई।
अनधिकृत पक्षों को पते, नाम, जन्म तिथियाँ, ईमेल पते और टेलीफोन नंबरों तक पहुँच मिल गई। प्रभावित ग्राहकों की रिपोर्टों की जांच और विश्लेषण से पता चलता है कि पासपोर्ट और ड्राइविंग लाइसेंस की प्रतियां, वेरिफिकेशन सेल्फी, बैंक विवरण, आईबीएएन, निकासी रिकॉर्ड और लेनदेन का इतिहास - जिसमें बिटकॉइन लेनदेन भी शामिल है - से समझौता किया गया हो सकता है।
हालांकि कंपनी ने इस घटना की सूचना एफसीए (FCA), सूचना आयुक्त कार्यालय, कानून प्रवर्तन एजेंसियों और डेटा संरक्षण प्राधिकरणों को दे दी है, लेकिन इस स्तर की वित्तीय सेवा के लिए, यह महज एक 'व्यक्तिगत डेटा उल्लंघन' नहीं है। दस्तावेज़ों, पतों, टेलीफोन नंबरों और लेनदेन के इतिहास का संयोजन आगे की फ़िशिंग, क्रिप्टोकरेंसी चोरी, पहचान की चोरी और लक्षित वित्तीय हमलों, जिसमें क्रिप्टो वॉलेट पर हमले भी शामिल हैं, के लिए एक 'लॉन्चपैड' बनाता है।
रिवोल्यूट के अनुसार, हमलावरों ने सोशल इंजीनियरिंग वाली एक योजना का इस्तेमाल करके कर्मचारियों को धोखा दिया, ताकि वे धोखाधड़ी वाले अनुरोधों को किसी सरकारी संस्था की वैध मांगों के रूप में लें। हालांकि कंपनी ने अपने डेटाबेस में सेंधमारी या ग्राहकों के धन के साथ छेड़छाड़ की सूचना नहीं दी है, और पीड़ितों की संख्या को 'सीमित/बहुत सीमित' बताया है, मीडिया रिपोर्टों से पता चलता है कि 680 ग्राहकों को दुर्भावनापूर्ण संदेश प्राप्त हुए।
रिवोल्यूट इस घटना को 'बाहरी छद्मवेशी घोटाला' बताता है और इस बात पर जोर देता है कि उसे कथित तौर पर हमले के पीछे के लोगों से कोई सीधा संपर्क या फिरौती की मांग नहीं मिली है, लेकिन कुछ मीडिया आउटलेट्स की रिपोर्ट है कि हमलावरों के एक समूह ने 6,000 XMR – (मांग किए जाने के समय) लगभग 3 मिलियन डॉलर – की मांग की और भुगतान न करने पर गोपनीय डेटा को आपराधिक समूहों को सौंपने की धमकी दी।
एक ज्ञात मामला यह भी है जहाँ पीड़ितों में से एक ने दावा किया कि उनके डेटा के कब्जे में होने का दावा करने वाले व्यक्ति ने इसे हटाने के लिए $50,000 की मांग की।
क्रिप्टोकरेंसी के सुराग के बावजूद, इस घटना से उत्पन्न मुख्य खतरा खातों से बिटकॉइन की चोरी नहीं है, बल्कि यह है कि यदि अपराधियों के पास दस्तावेज़, बैंक विवरण और लेनदेन का इतिहास प्राप्त हो गया है, तो वे इस डेटा का उपयोग व्यक्तिगत हमलों के लिए कर सकते हैं जो और भी अधिक विश्वसनीय लगेंगे।
वैश्विक वित्तीय दुनिया के लिए, Revolut की संवेदनशील जानकारी के लीक होने की घटना एक चेतावनी के रूप में काम करती है: आधुनिक फिनटेक को तकनीकी रूप से हैक करने की हमेशा जरूरत नहीं होती; सिस्टम को एक धोखेबाज़ पर भरोसा करने के लिए धोखा देना ही काफी है। इस प्रकार, सबसे कमजोर कड़ी कोई सर्वर या एल्गोरिदम नहीं, बल्कि एक व्यक्ति हो सकता है। Revolut के मामले में, एक छद्म-सरकारी अनुरोध पर किया गया भरोसा ही हमले का केंद्र बिंदु बन गया, और ग्राहकों के लिए, इसके परिणाम बहुत लंबे समय तक रह सकते हैं।